





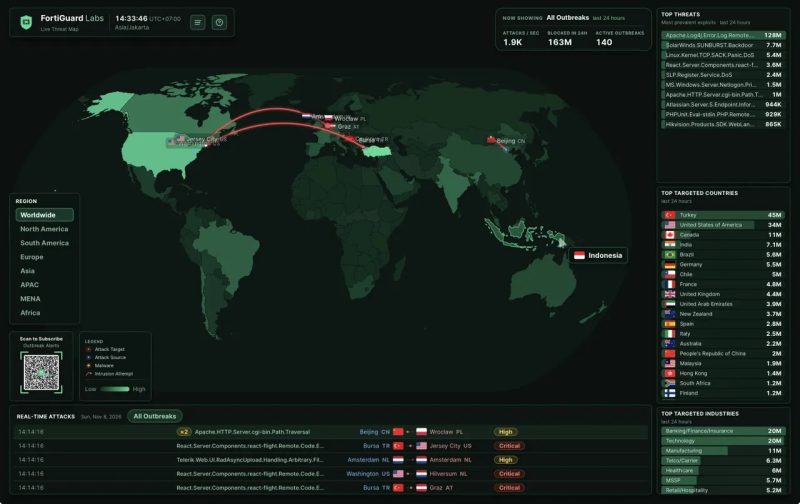
JAKARTA, INDONESIA – Dunia keamanan siber tanah air kembali dikejutkan oleh gelombang aktivitas mencurigakan berintensitas tinggi. Berdasarkan data pemantauan keamanan digital terkini, tercatat sebanyak 657.000 upaya serangan siber berhasil menghantam berbagai infrastruktur penting di Indonesia dalam kurun waktu hanya 24 jam.
Intensitas serangan yang mencapai rata-rata sekitar 8 serangan per detik ini secara agresif membidik berbagai sektor strategis, dengan konsentrasi terbesar mengarah pada sektor perbankan, keuangan, asuransi, serta instansi pemerintahan.
Sektor Keuangan dan Pemerintahan Menjadi Sasaran Empuk
Lonjakan aktivitas serangan siber ini memicu kewaspadaan tinggi dari para pakar teknologi informasi dan lembaga regulator. Berdasarkan pemetaan data yang tercatat oleh sensor keamanan jaringan, sektor finansial dan institusi negara menduduki peringkat teratas sebagai target utama para pelaku peretasan.
-
Sektor Perbankan & Keuangan: Menjadi sasaran paling masif karena bernilai strategis tinggi dalam hal perputaran aset serta data nasabah.
-
Sektor Pemerintahan: Instansi publik tak luput dari bidikan ancaman, mengingat tingginya volume data kependudukan dan layanan birokrasi berbasis digital yang dikelola.
-
Sektor Lain yang Terdampak: Gelombang serangan ini turut menyasar sektor teknologi, manufaktur, pendidikan, konstruksi, transportasi, logistik, hingga layanan kesehatan nasional.
Analisis Pakar: Memahami Angka Serangan Siber Secara Proporsional
Menanggapi angka ratusan ribu hingga jutaan upaya serangan yang kerap terekam dalam dasbor keamanan (security dashboard), pengamat dan praktisi keamanan siber mengingatkan masyarakat agar tidak langsung panik berlebihan.
Pakar keamanan digital menjelaskan bahwa angka statistik tersebut merepresentasikan jumlah upaya percobaan serangan (attempted attacks) yang berhasil dideteksi dan diblokir secara otomatis oleh sistem pertahanan jaringan (seperti sensor firewall atau CCTV digital), bukan berarti sistem utama telah berhasil dibobol.
“Ibarat CCTV di kompleks perumahan yang mencatat setiap orang mencoba membuka pagar. Tercatat ratusan ribu kali, tetapi bukan berarti ratusan ribu rumah berhasil kemalingan,” ungkap pakar keamanan siber mengilustrasikan fenomena tersebut.
Celah Kerentanan yang Perlu Diwaspadai
Di samping tingginya volume percobaan penyusupan, laporan teknis pemantauan kerentanan sistem juga mencatat sejumlah celah keamanan (vulnerabilities) yang kerap dimanfaatkan oleh ancaman siber berbasis otomatisasi dan kecerdasan buatan (AI-based cyberattack).
Beberapa titik kerentanan yang menjadi sorotan utama meliputi:
-
Celah pada infrastruktur peladen (server) seperti Apache HTTP Server dan GeoServer OGC.
-
Ancaman pintu belakang (backdoor) semacam SolarWinds SUNBURST.
-
Risiko kebocoran kredensial, serangan phishing, serta aksi rekayasa sosial (social engineering) yang menyasar kelalaian pengguna.
Langkah Mitigasi dan Kesiapsiagaan Nasional
Menghadapi masifnya ancaman siber yang terus berevolusi, pemerintah melalui kementerian terkait serta lembaga pengawas sektor keuangan (seperti OJK dan Bank Indonesia) terus memperketat standar pengamanan data.
Para penyelenggara sistem elektronik (PSE), perbankan, dan instansi pemerintah diwajibkan untuk meningkatkan standar mitigasi, di antaranya melalui:
-
Penerapan enkripsi data yang lebih kuat dan autentikasi multifaktor (MFA).
-
Melakukan audit keamanan berkala, pengujian penetrasi (penetration testing), serta simulasi insiden.
-
Penguatan budaya kesadaran digital (cyber literacy) di kalangan pegawai maupun masyarakat luas guna meminimalisasi celah dari faktor manusia.